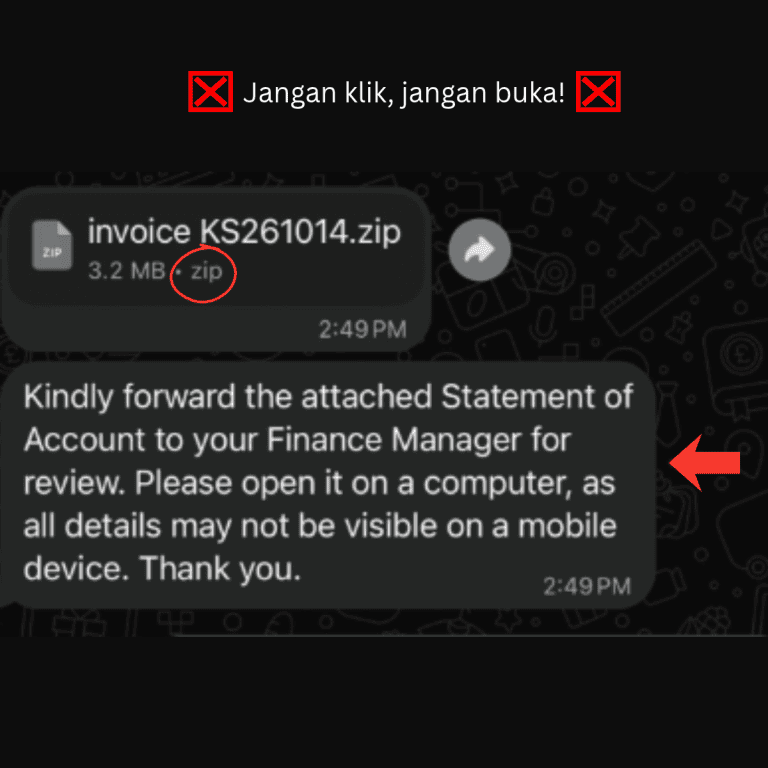
Ramai rakyat Malaysia kini menjadi sasaran taktik penipuan (scam) baharu di WhatsApp yang melibatkan penghantaran fail berformat ZIP atau RAR.
Berbeza dengan penipuan biasa yang menggunakan nombor tidak dikenali, mesej dalam bentuk fail ini dihantar terus daripada akaun WhatsApp kenalan sedia ada seperti ahli keluarga, rakan sekerja, atau rakan perniagaan yang telah digodam.
Apa sebenarnya fail tersebut? Kalau dah tertekan buka, apa jadi?
Jom baca perkongsian lebih lanjut di bawah.
Jangan Buka Fail ZIP & RAR di WhatsApp!
Cuba bayangkan, anda tengah sibuk siapkan kerja di pejabat, tiba-tiba telefon bergetar. Satu notifikasi WhatsApp masuk. Mesejnya ringkas, berbunyi profesional, dan disertakan dengan satu lampiran fail berformat ZIP atau RAR.
Mesej tersebut meminta anda untuk menghantar (forward) dokumen tersebut yang kononnya merupakan satu “Invoice” atau “Statement of Account” kepada pihak lain.
Dalam kes terkini, mesej tersebut lengkap dengan satu arahan spesifik macam kat bawah ni:
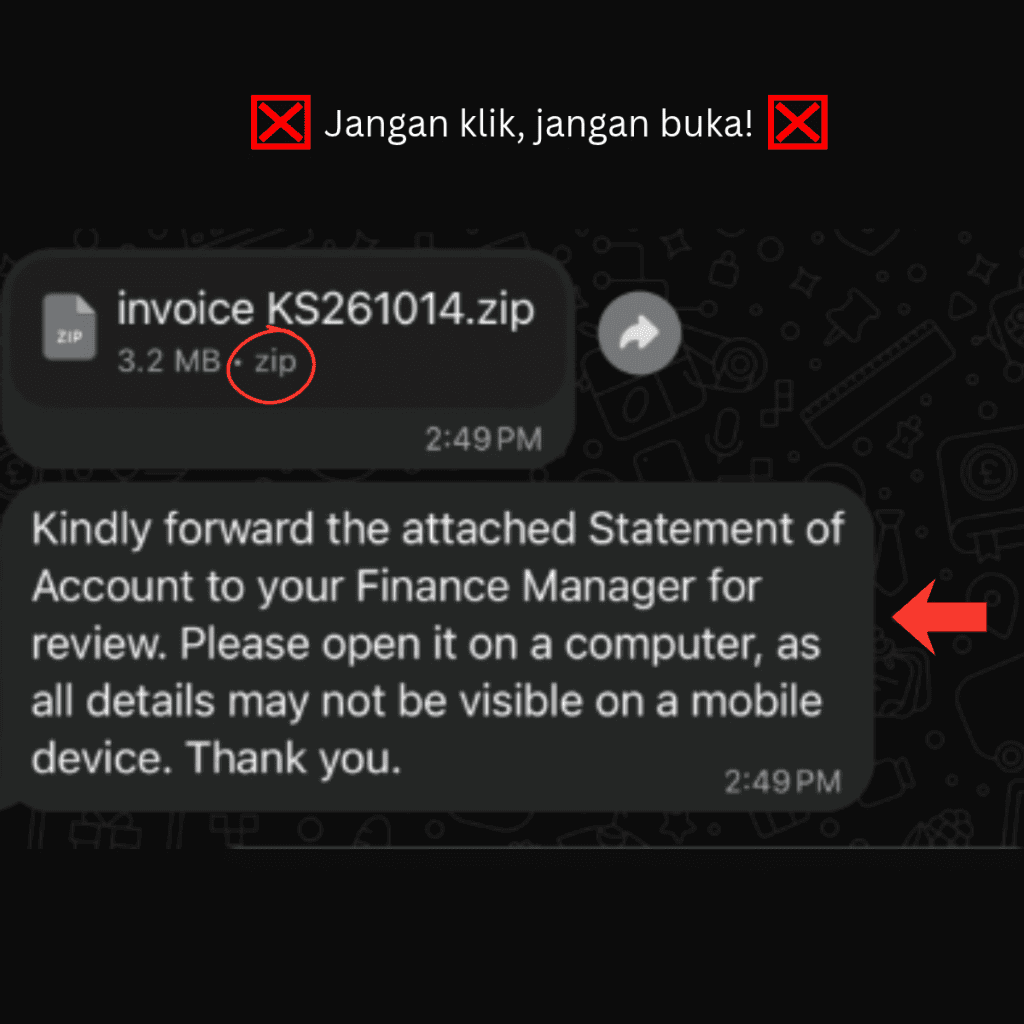
“Kindly forward the attached Statement of Account to your Finance Manager for review. Please open it on a computer, as all details may not be visible on a mobile device. Thank you.“
Terjemahan: Sila buka fail ini di komputer atau laptop kerana butirannya tidak boleh dibuka di telefon bimbit.
Modus Operandi – Gunakan Bahasa Korporat & Nombor Kenalan
Bagi mengurangkan rasa curiga, scammer sengaja menggunakan bahasa pejabat yang sangat formal.
Jika anda memang bekerja dalam sektor profesional atau sudah terbiasa menguruskan dokumen rasmi setiap hari, anda pasti tidak akan terdetik yang mesej WhatsApp sebegini sebenarnya adalah satu perangkap. Itulah niat sebenar scammer ni, dia nak kita rasa percaya mesej ini bukan scam.
Apa yang membuatkan taktik ini lebih berbahaya adalah kerana ia tidak menggunakan nombor rawak yang mencurigakan. Sebaliknya, mesej ini muncul daripada nama-nama yang kita percaya di dalam senarai kenalan, seperti bos, rakan sepejabat, atau ahli keluarga.
Realitinya, akaun kenalan anda itu telah pun digodam, dan scammer mengeksploitasi identiti mereka untuk menyebarkan fail berbahaya tersebut.
Disebabkan mesej itu datang daripada individu yang anda kenali dan percayai, anda mungkin tidak berfikir panjang dan terus memuat turun fail tersebut, memindahkannya ke komputer untuk mengekstrak kandungan di dalamnya.
Jangan buat begitu! Anda mungkin sedang menyerahkan kunci kawalan komputer anda kepada sindiket penipuan siber.
Kenapa Scammer Suruh Buka Fail Di Komputer?
Satu perkara red flag utama dalam taktik scam ini ialah arahan tegas supaya pengguna membuka fail tersebut menggunakan komputer atau laptop. Penjenayah siber memberikan alasan teknikal kononnya paparan telefon bimbit mengehadkan perincian dokumen.
Sebenarnya, itu hanyalah helah semata-mata. Helah ini digunakan kerana komputer riba atau PC mempunyai sistem pengendalian (Windows/macOS) yang lebih mesra dengan fail skrip berbanding telefon pintar.
Di telefon (iOS/Android), sistemnya agak ketat. Jika ada fail mencurigakan cuba dipasang, telefon akan terus menghalang (block).
Scammer tahu jika anda buka fail ZIP itu di komputer, malware tersebut boleh berjalan secara automatik tanpa perlu melepasi sekatan keselamatan yang rumit.
Menurut amaran yang pernah dikeluarkan oleh Pasukan Respon Kecemasan Komputer Malaysia (MyCERT), kempen serangan siber ini menyasarkan pengguna aplikasi WhatsApp Web atau WhatsApp Desktop. Fail ZIP atau RAR yang dihantar sebenarnya mengandungi fail skrip berbahaya seperti Visual Basic Script (VBS).
Apabila mangsa mengekstrak fail tersebut dan klik pada ikon dokumen tiruan di dalam komputer mereka, skrip siber tersembunyi akan mula dipasang secara automatik tanpa disedari.
Proses ini membolehkan malware memasang perisian akses jarak jauh (Remote Access Trojan atau RAT).
Kesan daripada pemasangan RAT ini adalah sangat buruk:
- Penggodam boleh mengawal komputer anda dari jauh secara ‘ghaib’.
- Segala maklumat sensitif seperti kata laluan perbankan, fail peribadi, dan data syarikat boleh diakses dan dicuri.
- Mereka boleh menggunakan sesi log masuk sedia ada anda untuk menceroboh akaun media sosial, e-mel, dan aplikasi pemesejan anda.
Apa Yang Anda Perlu Lakukan Jika Menerima Fail Ini?
Jika Anda Menerima Mesej Mencurigakan Ini:
- Jangan Buka, Jalankan, atau Kongsi: Jangan sesekali mengekstrak fail ZIP/RAR tersebut, jangan klik fail di dalamnya, dan jangan panjangkan (forward) mesej itu kepada orang lain. Jika anda terlanjur berbuat demikian, peranti anda harus dianggap telah dicoroboh (rujuk langkah di bawah).
- Jangan Balas Mesej Penghantar: Jangan hantar sebarang respons balasan. Membalas mesej tersebut hanya akan mengesahkan kepada pihak scammer bahawa nombor WhatsApp anda sedang aktif.
- Buat Laporan Serta-merta:
- Di WhatsApp: Tekan lama (long-press) pada mesej tersebut dan pilih Report (Lapor).
- Kepada MyCERT: Hantar laporan melalui laman web rasmi MyCERT (Pilih Report an Incident) atau e-mel terus ke [email protected].
- Butiran Laporan: Pastikan anda menyertakan tangkapan skrin (screenshot) mesej WhatsApp tersebut, tanda masa (timestamp), dan nombor telefon penghantar.
Bagaimana Jika Saya Sudah Terklik?
Jika Peranti/Komputer Anda Telah Dicoroboh (Compromised):
- Putuskan Sambungan Internet Serta-merta: Cabut kabel rangkaian (LAN) atau matikan Wi-Fi komputer anda dengan segera untuk menyekat akses kawalan jauh (remote access) pihak penyerang. Jika peranti tersebut adalah milik syarikat, sila maklumkan kepada Pasukan IT organisasi anda dengan kadar segera.
- Tukar Semua Kata Laluan: Sila gunakan peranti lain yang berasingan dan dijamin bersih (seperti telefon bimbit anda) untuk menukar semua kata laluan akaun. Anda perlu menganggap semua kata laluan, nama pengguna, dan kod PIN yang pernah ditaip pada komputer yang dijangkiti itu telah pun terdedah kepada penjenayah.
- Dapatkan Bantuan Pakar Profesional: Bawa komputer atau peranti anda kepada pakar komputer profesional untuk dibersihkan. Imbasan antivirus biasa (standard) selalunya tidak memadai dan tidak mampu membuang ejen Remote Monitoring and Management (RMM) yang telah disusupkan oleh scammer.
- Laporkan Kronologi Kes kepada MyCERT: Kemukakan laporan kepada pihak MyCERT dengan menyertakan mesej asal, pautan (link) jika ada, serta anggaran tarikh dan masa komputer anda mula dijangkiti.
–
Pastikan anda berkongsi maklumat ini dengan ahli keluarga, terutamanya golongan ibu bapa yang mungkin kurang pendedahan mengenai format fail komputer seperti ZIP dan RAR, supaya mereka tidak menjadi mangsa seterusnya.
Sentiasa amalkan prinsip: “Sahkan dahulu, klik kemudian.”
Soalan Lazim
Jangan panik dan lakukan tiga langkah kecemasan ini dengan segera:
– Putuskan internet: Cabut kabel LAN atau matikan fungsi Wi-Fi di komputer tersebut serta-merta untuk menyekat talian kawalan jauh (remote access) scammer.
– Guna peranti lain: Ambil telefon bimbit anda (atau peranti lain yang bersih) dan tukar semua kata laluan e-mel, perbankan, dan media sosial anda.
– Format atau hantar ke pakar: Imbasan antivirus biasa selalunya tidak cukup kuat untuk membuang ejen perisian hasad (malware) ini. Sebaiknya, bawa komputer tersebut kepada pakar IT profesional untuk dibersihkan sepenuhnya.
Pertama sekali, tekan lama (long-press) pada mesej tersebut di aplikasi WhatsApp dan pilih Report (Lapor). Selepas itu, ambil tangkapan skrin (screenshot) mesej tersebut berserta nombor telefon penghantar dan hantarkan laporan rasmi kepada MyCERT melalui e-mel rasmi mereka di [email protected].
Fail kerja yang betul biasanya datang bersama rantaian e-mel atau perbualan WhatsApp yang sedang berjalan, lengkap dengan arahan yang spesifik dan masuk akal. Sebaliknya, fail scam selalunya dihantar secara tiba-tiba tanpa ada perbualan awal, menggunakan ayat korporat yang sangat umum (generic template), dan mendesak anda untuk membukanya di komputer segera. Jika anda ragu-ragu, hubungi penghantar melalui panggilan suara sebelum mengekstrak fail tersebut.
Penulis